Un vendeur quitte une quincaillerie de Thiès. Il part avec son téléphone. Dedans : la liste de diffusion WhatsApp de la boutique, six cents numéros de clients, les adresses de livraison, un tableur avec les ardoises. Personne n’a rien effacé. Le patron le comprend deux mois plus tard, quand ses clients reçoivent les promotions d’un concurrent.
Un fichier client, ce n’est pas une liste : ce sont des personnes. La protection des données personnelles au Sénégal repose sur une loi que peu de commerçants ont lue, et son essentiel tient en quelques réflexes applicables cette semaine. Voici ce que vous détenez, ce qui protège, et quoi faire quand ça fuit.
Ce que vous détenez sans y penser
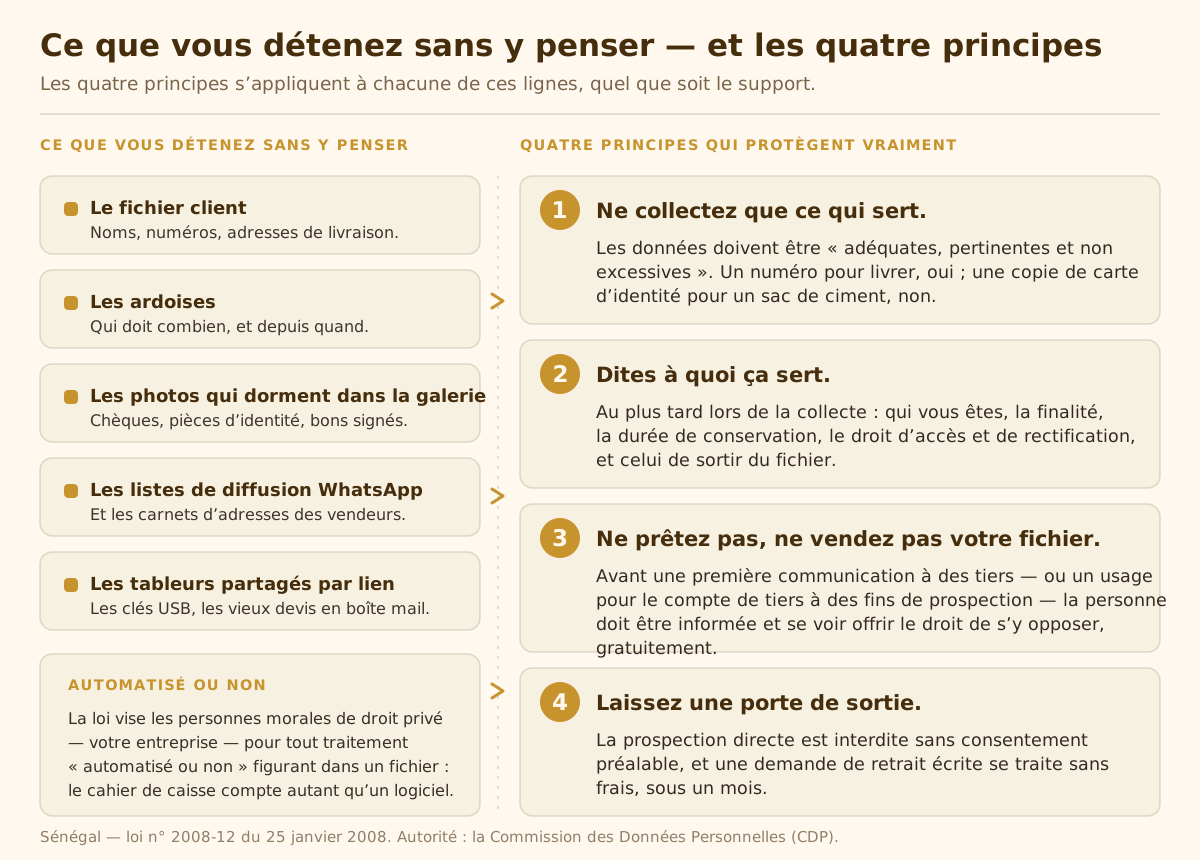
La loi appelle « donnée à caractère personnel » toute information relative à une personne identifiée ou identifiable : un numéro, une adresse de livraison, un montant dû. Elle vise les personnes morales de droit privé — votre entreprise — pour tout traitement « automatisé ou non » figurant dans un fichier : le cahier de caisse compte autant qu’un logiciel.
- Le fichier client : noms, numéros, adresses de livraison.
- Les ardoises : qui doit combien, et depuis quand.
- Les photos qui dorment dans la galerie : chèques, pièces d’identité, bons signés.
- Les listes de diffusion WhatsApp et les carnets d’adresses des vendeurs.
- Les tableurs partagés par lien, les clés USB, les vieux devis en boîte mail.
Quatre principes qui protègent vraiment
- Ne collectez que ce qui sert. Les données doivent être « adéquates, pertinentes et non excessives ». Un numéro pour livrer, oui ; une copie de carte d’identité pour un sac de ciment, non.
- Dites à quoi ça sert. Au plus tard lors de la collecte : qui vous êtes, la finalité, la durée de conservation, le droit d’accès et de rectification, et celui de sortir du fichier.
- Ne prêtez pas, ne vendez pas votre fichier. Avant que des données soient, pour la première fois, communiquées à des tiers ou utilisées pour le compte de tiers à des fins de prospection, la personne doit être informée et se voir offrir le droit de s’y opposer, gratuitement.
- Laissez une porte de sortie. La prospection directe est interdite sans consentement préalable, et une demande de retrait écrite se traite sans frais, sous un mois.
Les habitudes qui vous exposent
Aucune de ces habitudes n’est mal intentionnée. Elles se retournent le jour où quelqu’un part, ou perd son téléphone.
| Au quotidien | Ce qu’on fait souvent | Ce qui protège |
|---|---|---|
| Le fichier client | ✗ | ✓ |
| La liste de diffusion | ✗ | ✓ |
| La photo de la pièce d’identité | ✗ | ✓ |
| Le mot de passe | ✗ | ✓ |
La photo de pièce d’identité mérite un mot. Les traitements portant sur un numéro national d’identification, ou sur des données biométriques comme les empreintes d’une pointeuse, sont mis en œuvre après autorisation de la CDP. Si rien ne l’impose, ne la gardez pas.
Faut-il déclarer son fichier à la CDP ?
Le principe : hors des cas dispensés ou soumis à autorisation, les traitements font l’objet d’une déclaration auprès de la Commission des Données Personnelles — la CDP, autorité administrative indépendante créée par la loi. La déclaration se dépose par voie électronique ou postale, sur un modèle établi par la Commission, qui délivre un récépissé dans un délai d’un mois, prorogeable une fois sur décision motivée : c’est ce récépissé qui ouvre le droit de démarrer.
- Les dispenses sont étroites : usage strictement personnel ou domestique, registres destinés à l’information du public, fichiers de membres d’une association religieuse, politique ou syndicale. Un fichier client n’y entre pas.
- Demandez avant de dépenser. La CDP peut publier des normes qui simplifient ou exonèrent la déclaration pour les traitements courants : c’est à elle de dire quel régime s’applique à vous.
- Autorisation et non déclaration pour les données biométriques, le numéro national d’identification, les données génétiques et la recherche en santé, et les données relatives aux infractions.
- Si vos données quittent le Sénégal, la loi exige un niveau de protection suffisant dans le pays de destination et une information préalable de la Commission, à la charge du responsable du traitement — c’est-à-dire vous.
La sécurité élémentaire, sans informaticien
La loi ne réclame pas un coffre-fort numérique. Elle demande de « prendre toute précaution utile » et détaille dix mesures : que chacun n’accède qu’aux données relevant de sa compétence, qu’on puisse constater après coup qui a consulté quoi, et que des copies de sécurité existent. Elle prévoit aussi un engagement écrit, signé par ceux qui manipulent ces données.
Un logiciel de gestion aide, sans faire de miracle. Dans Wurus, chaque employé a son compte et ses permissions au lieu d’un identifiant partagé, une suppression part en corbeille et se restaure, et les documents classés gardent leurs versions — voir les fonctions disponibles. Si vous en êtes au tableur envoyé par lien, les signes qu’un commerce a dépassé le cahier et Excel parlent d’eux-mêmes.
-
Listez ce que vous détenez : quelles données, sur quel support, qui y accède.
-
Supprimez l’inutile : photos de pièces d’identité, doubles de listes, tableurs oubliés.
-
Dites, au moment où vous notez un numéro, à quoi il va servir.
-
Un compte et un mot de passe par personne, jamais un identifiant « boutique ».
-
Retirez les accès le jour du départ, groupes WhatsApp compris.
-
Ne prêtez, ne vendez, n’échangez jamais votre fichier client.
-
Traitez les demandes de retrait le jour même, et gardez-en la trace.
-
Sauvegardez, et vérifiez chaque trimestre que la sauvegarde se restaure.
Quand des données fuient
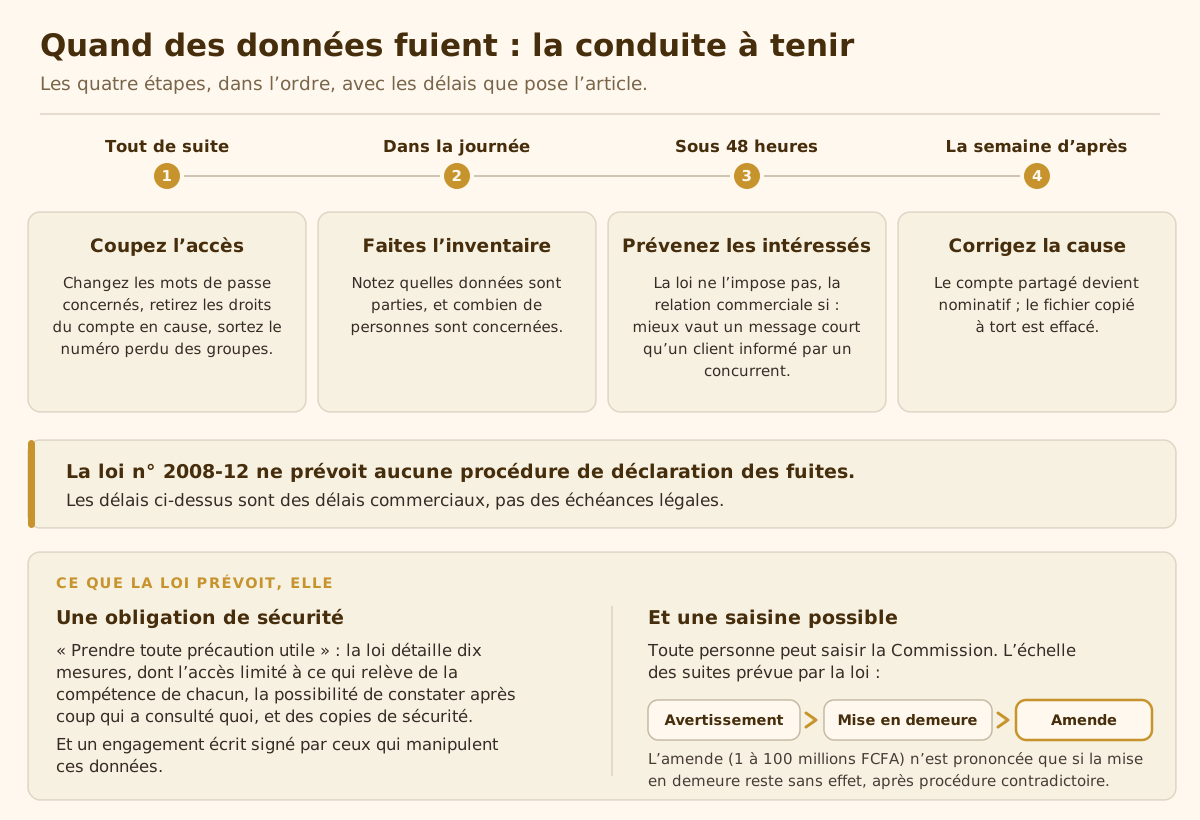
Un téléphone volé, un compte partagé qui change de mains, un tableur envoyé au mauvais groupe : ça arrive. La loi de 2008 ne prévoit aucune procédure de déclaration des fuites : le texte n’en dit rien. Elle pose en revanche une obligation de sécurité, et permet à toute personne de saisir la Commission.
-
Tout de suite Coupez l’accès Changez les mots de passe concernés, retirez les droits du compte en cause, sortez le numéro perdu des groupes.
-
Dans la journée Faites l’inventaire Notez quelles données sont parties, et combien de personnes sont concernées.
-
Sous 48 heures Prévenez les intéressés La loi ne l’impose pas, la relation commerciale si : mieux vaut un message court qu’un client informé par un concurrent.
-
La semaine d’après Corrigez la cause Le compte partagé devient nominatif ; le fichier copié à tort est effacé.
Ces données vivent dans vos documents : une facture qui porte les mentions attendues, des pièces archivées correctement, un devis transmis par WhatsApp à la bonne personne.